


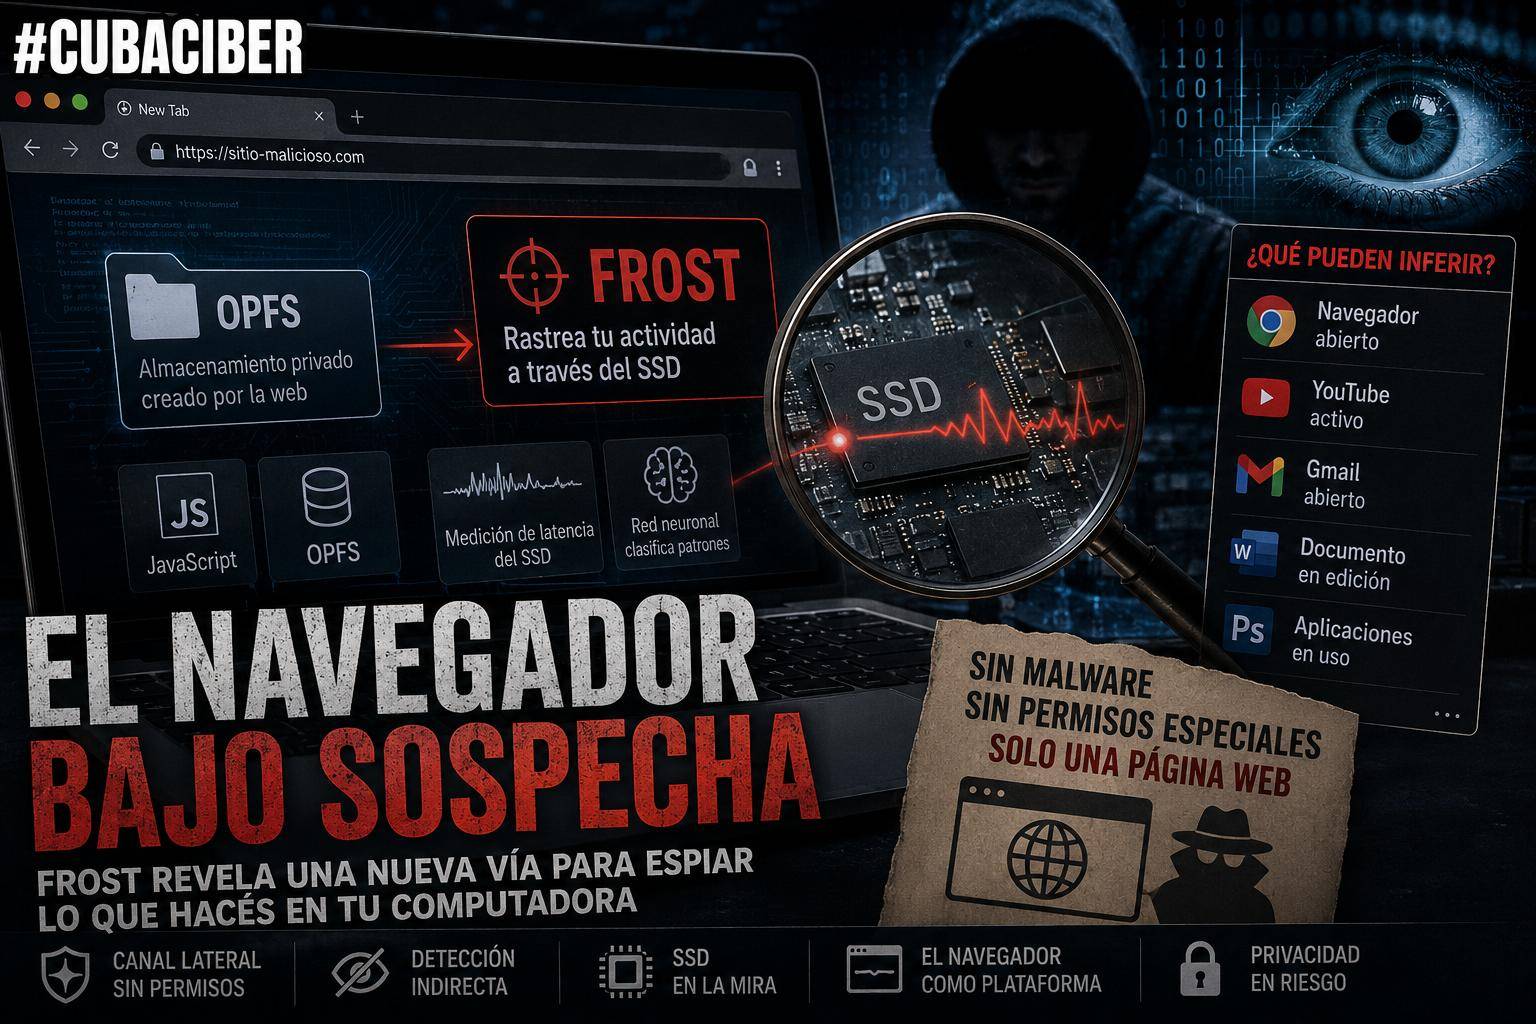
Ars Technica publicó una investigación sobre FROST, una técnica de rastreo capaz de inferir actividad del usuario midiendo variaciones mínimas en el comportamiento de discos SSD desde el navegador. El método usa JavaScript y OPFS, un sistema de almacenamiento privado que las webs pueden crear sin interacción directa del usuario. La advertencia es seria: una página maliciosa no tendría que instalar malware ni pedir permisos especiales para intentar detectar qué sitios o aplicaciones están activos en el dispositivo.
El hallazgo golpea una idea cómoda sobre la seguridad digital: creer que el navegador solo ve lo que ocurre dentro de su propia pestaña. FROST funciona como un canal lateral de contención. Distintos procesos compiten por el mismo recurso físico —el SSD— y esas diferencias de latencia pueden revelar patrones. Los investigadores entrenaron una red neuronal para clasificar señales y asociarlas con determinadas webs abiertas o aplicaciones en ejecución.
La amenaza no debe exagerarse: no hay indicios públicos de que FROST esté siendo usado en ataques reales, y la técnica tiene limitaciones prácticas. Pero su importancia está en lo que revela. El navegador moderno dejó de ser un visor de páginas y se convirtió en una plataforma capaz de almacenar archivos, ejecutar aplicaciones complejas, editar documentos, procesar imágenes y manejar tareas que antes pertenecían al sistema operativo. Cada nueva capacidad abre también una nueva superficie de vigilancia.
El caso confirma una tendencia incómoda: la frontera entre comodidad digital y exposición del usuario se vuelve cada vez más delgada. Si una web puede obtener señales indirectas del hardware sin tocar archivos privados, el debate ya no se limita a cookies, rastreadores o permisos visibles. FROST muestra que la privacidad también puede filtrarse por los bordes invisibles del sistema: tiempos de respuesta, competencia por recursos y huellas físicas que el usuario nunca ve.
Fuente principal: Ars Technica / investigación FROST.


